コントローラーの作成と設定
Controller が管理するAWSの提供を利用するには、Cloud Controllerを作成して接続する必要があります。このプロセスには2つの段階があります。
- BitriseでControllerを設定する。
- AWS上でController Agentを実行するインスタンスをセットアップする。
BitriseでControllerを設定するClick to copy link
-
BitriseチームからAWSのController機能へのアクセス権を取得します。
-
Workspaceオーナーとして、またはManage infrastructure権限を持つカスタムロールとして、Bitrise WorkspaceにLog inします。
この機能にアクセスして設定できるのは、Workspaceオーナー、またはManage infrastructure権限を持つカスタムロールのみです。
-
WorkspaceのWorkspace settingsページを開きます。
-
Infrastructureを選択し、Bitrise on AWSタブに移動します。

-
Connect with AWSをクリックします。ダイアログボックスが表示されます。
-
Controllerの名前を設定し、Controllerをエアギャップネットワークで使用するかどうかを指定します。
エアギャップモードの詳細については、Controllerのエアギャップモードを参照してください。

-
Copy and save your token。
トークンを保存このトークンは作成直後にのみアクセスできます。トークンを紛失した場合は、controllerを削除して新規作成する必要があり、その際に新しいnew tokenが生成されます。
作成が完了すると、Bitrise on AWS画面にControllerがBitrise側で準備完了しており、AWS接続を待機している状態が表示されます。いずれの場合も、Controllerとbuild machinesはBitriseのコントロールプレーンに向けてネットワーク呼び出しを開始するため、外部からの受信トラフィックは不要です。
AWSでControllerインスタンスをセットアップするClick to copy link
BitriseでControllerの作成が完了したら、AWSに移動し、Controller Agentを実行するインスタンスを作成します。
この設定にはVirtual Private Cloud (VPC) が必要です。各AWSリージョンにはデフォルトのVPCが用意されていますが、必要に応じて各リージョン内に独自のVPCを作成できます。VPCをBitrise固有のリソースとその他のリソースで共有したい場合は、既存の設定済みVPCを再利用できます。リソースを分離したい場合は、提供されているテンプレートを使用して新しいVPCを作成できます。
詳細については、AWSの公式VPCドキュメントを参照してください。
- Setup with an existing VPC
- Setup with a new VPC
-
AWSアカウントにLog inします。
-
必要なテンプレートオプションを選択すると、テンプレートへのHTTPリンクが取得できます。テンプレートの詳細については、AWS CloudFormationテンプレートページを参照してください。
- ベーステンプレートへのリンク。
- エアギャップテンプレートへのリンク。Bitrise Controllerをエアギャップモードで実行する予定がある場合はこちらを使用してください。
追加の手動設定エアギャップサポートには、CloudFormationでは自動化されないAWS内での手動設定が一部必要です。詳細については、AWS CloudFormationテンプレートページを確認してください。
-
CloudFormationに移動し、Create stack with new resources (standard)を選択します。

-
Template is readyとAmazon S3 URLオプションを使用してスタックを作成します。
-
Amazon S3 URLフィールドに、前の手順で取得したURLを入力し、Nextをクリックします。

-
次のプロンプトで、以下のフィールドを指定します。
- Stack name: ここには任意の値を指定できます。複数のスタックがある場合に、スタックを識別しやすくなります。
- Latest AMI ID: このAMI IDは、Cloud Controllerを実行するベースのAMIとして使用されます。
- Bitrise Controller Token: このトークンは、Bitriseでのcontroller作成時に生成されます。BitriseでControllerを設定するを参照してください。
- Bitrise Workspace ID: Workspacesとappをslugで識別するを参照してください。
- Controller Log Group Class : Cloud Controllerは、AWSの顧客がアクセスできるログを生成します。この設定では、顧客がログ分析時に使用したい機能を指定します。デフォルトはInfrequent accessで、より低コストで限定的なログ分析機能を提供します。
- Controller Log Retention In Days : AWSがCloud Controllerのログを保存する期間を指定します。
- Controller SSH Key : 事前に設定したSSHキーを1つ選択します。このキーを使用して、作成したインスタンスにログインし、必要に応じて調査できます。
- Subnet IDs : 事前に設定したサブネットの中から、2つの異なるAvailability Zoneにある少なくとも2つのサブネットを選択します。ただし、同じAvailability Zoneから複数のサブネットを選択しないようにしてください。選択するサブネットは、選択したVPCに属している必要があります。サブネットには、作成したインスタンスがBitrise Servicesと通信できるルートテーブル設定が必要です。Controllerには受信通信は不要です。
- VPC CIDR Block : Default valueが提供されます。VPCのCIDR Blockと一致するCIDR Blockを選択してください。詳細については、AWSの公式ドキュメントを参照してください。
- VPC ID : 事前に設定したVPCの中から選択します。
VPC/リージョンごとにControllerは1つのみ1つのVPC/1つのリージョンで複数のControllerを実行することは推奨されません。必要以上のリソースが起動し、コストが発生する可能性があります。
-
その他のスタックオプションの設定は任意です。詳細については、AWSの公式ドキュメントを確認してください。
-
Review画面で、これまでの設定内容を確認します。内容に問題がなければ、画面下部でCloudFormationの権限を承認し、リクエストを送信します。
-
AWSのCloudFormationがControllerを実行するインスタンスの作成に成功したら(このプロセスには5-7分かかることがあります)、BitriseのWorkspaceページに戻り、インスタンスとAWS間の接続を確認します。ControllerのステータスがConnectedになっていれば、接続は正常に機能しています。
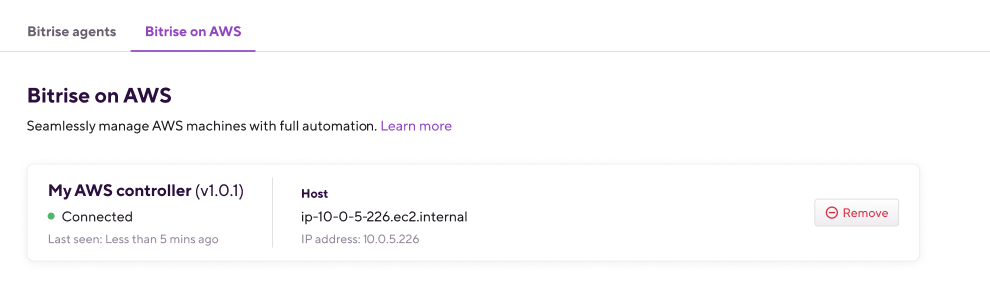
-
AWSアカウントにLog inします。
-
必要なテンプレートオプションを選択すると、テンプレートへのHTTPリンクが取得できます。テンプレートの詳細については、AWS CloudFormationテンプレートページを参照してください。
- ベーステンプレートへのリンク。
- エアギャップテンプレートへのリンク。Bitrise Controllerをエアギャップモードで実行する予定がある場合はこちらを使用してください。
追加の手動設定エアギャップサポートには、CloudFormationでは自動化されないAWS内での手動設定が一部必要です。詳細については、AWS CloudFormationテンプレートページを確認してください。
-
CloudFormationに移動し、Create stack with new resources (standard)を選択します。
-
Template is readyとAmazon S3 URLオプションを使用してスタックを作成します。
-
Amazon S3 URLフィールドに、前の手順で取得したURLを入力し、Nextをクリックします。
-
次のプロンプトで、以下のフィールドを指定します(特に指定がない限り、記載されているフィールドはすべて必須です)。
- Stack name: ここには任意の値を指定できます。複数のスタックがある場合に、スタックを識別しやすくなります。
- Latest AMI ID: このAMI IDは、Cloud Controllerを実行するベースのAMIとして使用されます。
- Bitrise Controller Token: このトークンは、Bitriseでのcontroller作成時に生成されます。BitriseでControllerを設定するを参照してください。
- Bitrise Workspace ID: Workspacesとappをslugで識別するを参照してください。
- Controller Log Group Class : Cloud Controllerは、AWSの顧客がアクセスできるログを生成します。この設定では、顧客がログ分析時に使用したい機能を指定します。デフォルトはInfrequent accessで、より低コストで限定的なログ分析機能を提供します。
- Controller Log Retention In Days : AWSがCloud Controllerのログを保存する期間を指定します。
- Controller SSH Key : 事前に設定したSSHキーを1つ選択します。このキーを使用して、作成したインスタンスにログインし、必要に応じて調査できます。
- Environment Name: 任意。指定した値は、作成されるVPC、サブネット、ルートテーブルの名前に使用されます。
- Private Subnet 1 CIDR: Default valueが提供されます。最初のAvailability Zoneにある新しいVPCのプライベートサブネット用のIP範囲(CIDR表記)です。値は/28ネットマスクから/16ネットマスクの間である必要があります。
- Private Subnet 2 CIDR: Default valueが提供されます。2番目のAvailability Zoneにある新しいVPCのプライベートサブネット用のIP範囲(CIDR表記)です。値は/28ネットマスクから/16ネットマスクの間である必要があります。
- Public Subnet 1 CIDR: Default valueが提供されます。最初のAvailability Zoneにある新しいVPCのパブリックサブネット用のIP範囲(CIDR表記)です。値は/28ネットマスクから/16ネットマスクの間である必要があります。
- Public Subnet 2 CIDR: Default valueが提供されます。2番目のAvailability Zoneにある新しいVPCのパブリックサブネット用のIP範囲(CIDR表記)です。値は/28ネットマスクから/16ネットマスクの間である必要があります。
- VPC CIDR: Default valueが提供されます。新しいVPC用のClassless Inter-Domain Routing (CIDR) を選択します。
-
その他のスタックオプションの設定は任意です。詳細については、AWSの公式ドキュメントを確認してください。
-
Review画面で、これまでの設定内容を確認します。内容に問題がなければ、画面下部でCloudFormationの権限を承認し、リクエストを送信します。
-
AWSのCloudFormationがControllerを実行するインスタンスの作成に成功したら(このプロセスには5-7分かかることがあります)、BitriseのWorkspaceページに戻り、インスタンスとAWS間の接続を確認します。ControllerのステータスがConnectedになっていれば、接続は正常に機能しています。
CloudWatch Bitrise Agentのログ記録を有効にするClick to copy link
CloudWatchの設定は任意ですが、設定しておくことを推奨します。ビルドのトラブルシューティング機能が向上します。問題が発生した際に、CloudWatchの設定からBitrise Agent logsを共有すると、Bitriseはより迅速にサポートを提供できます。
EC2インスタンスなどのAWSリソースからCloudWatchにログを送信できるようにするには、AWS CloudFormationで設定する必要があります。以下の設定が必要です。
- CreatedBitriseAgentLogs: 有効にすると、この設定によりログストリーム用のCloudWatch log groupと、必要なロール、および
bitrise-agent-log-instance-profileという名前のインスタンスプロファイルが作成されます。 - Bitrise Agent Logs Group Class: Bitrise Agentは、AWSの顧客がアクセスできるログを生成します。この設定では、顧客がログ分析時に使用したい機能を指定します。デフォルトはInfrequent accessで、より低コストで限定的なログ分析機能を提供します。
- Bitrise Agent Logs Retention In Days(必須): AWSがBitrise Agent logsを保存する日数です。
