Idaptive SAML SSO
このガイドでは、IdaptiveでBitriseをSAMLアプリケーションとして設定する手順を説明します。
SAML SSOは、一部のプランでのみ利用できます。SAML SSOが Workspaceのプランで利用可能かどうかは、サポートまでお問い合わせください。
SAML SSO機能は上記のプランに紐づいているため、無料プランにダウングレードすると、この機能は利用できなくなります。Workspaceのすべてのメンバーにダウングレードに関するメールが送信されます。SAML SSOをWorkspaceで再び使用したい場合は、2週間以内に再アップグレードしてください。
SAML SSOをWorkspaceに接続する前に、以下をご確認ください。
-
Workspace のオーナーのみが、Bitrise Workspace に SAML SSO を設定できる点にご注意ください。
-
Bitrise のアカウントに、有料プランのいずれかの Workspace があります。
-
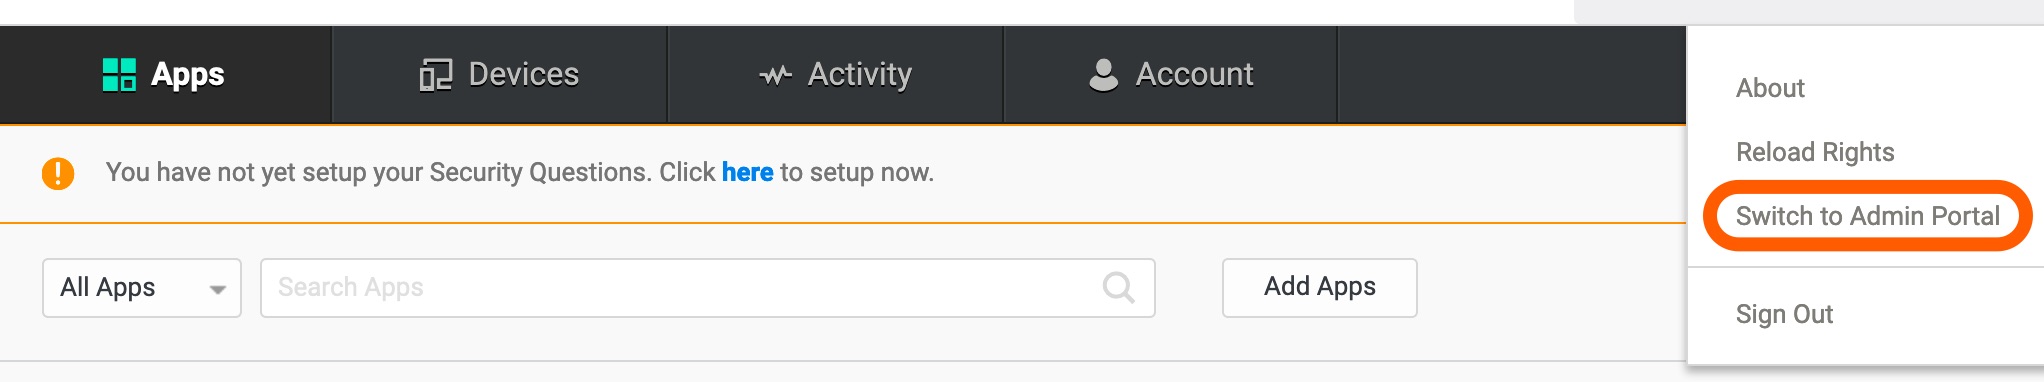
BitriseをSAML SSOアプリとして設定し、BitriseとIdaptiveの間の接続を確立するには、IdaptiveのAdmin Portalにログインしている必要があります。User Portalを使用している場合は、IdaptiveでアバターをクリックしてAdmin PortalにSwitchしてください。
-
AdminとしてIdaptiveにログインします。
-
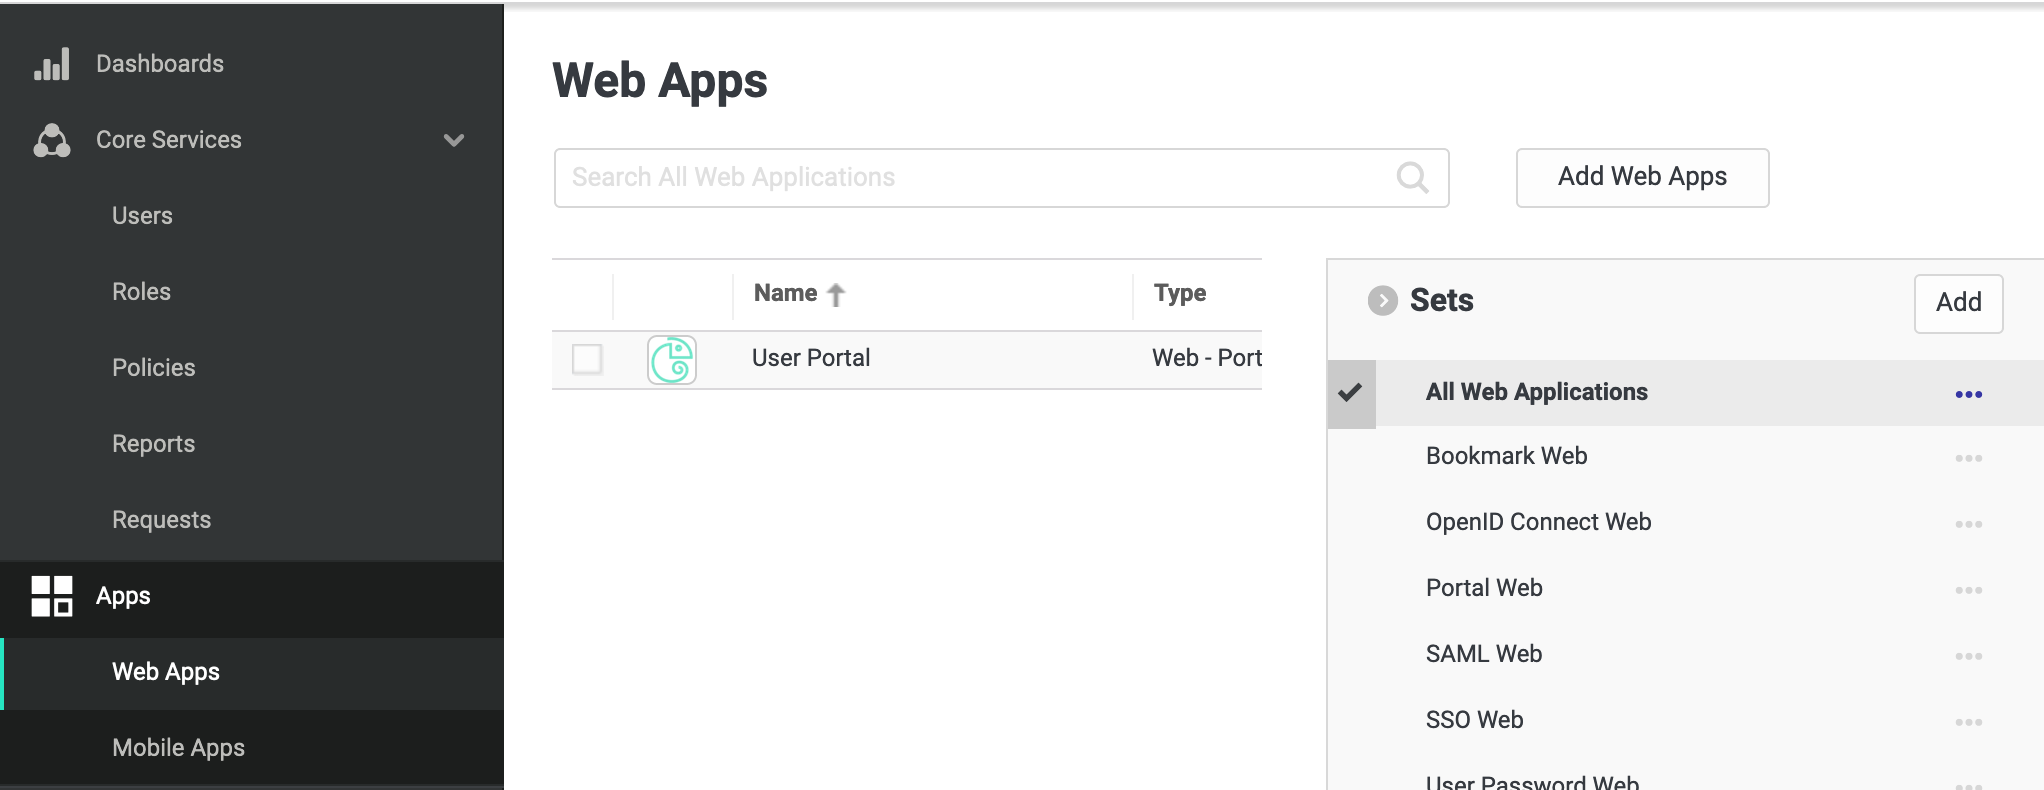
Appsに移動し、続いてWeb Appsに移動します。右側のAdd Web Appsボタンをクリックします。
-
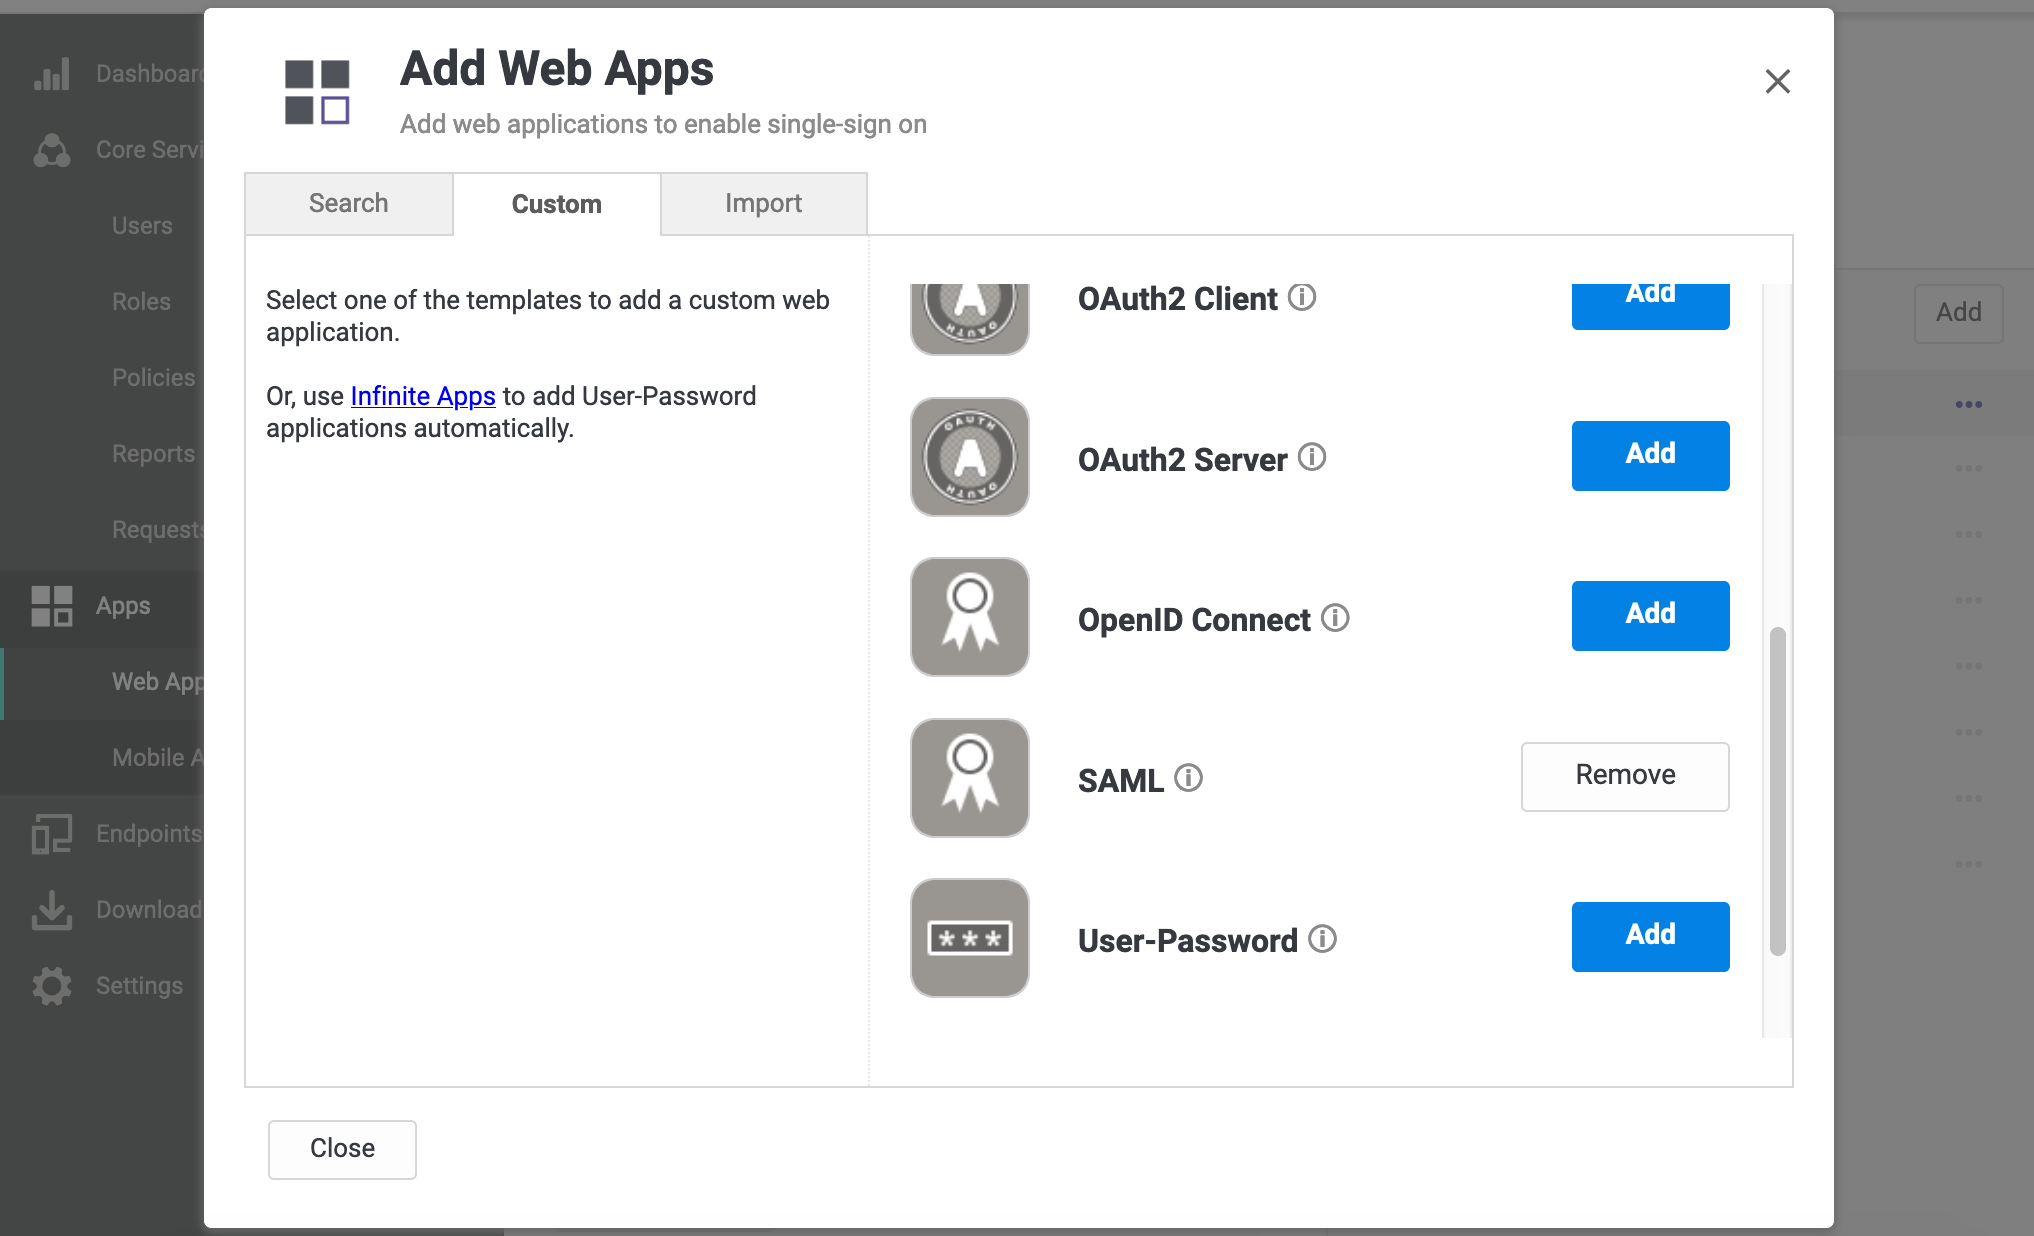
CustomタブでSAMLを選択し、Addをクリックします。Add Web AppのポップアップでYesを押します。ウィンドウをCloseします。自動的にSettingsページに移動します。
-
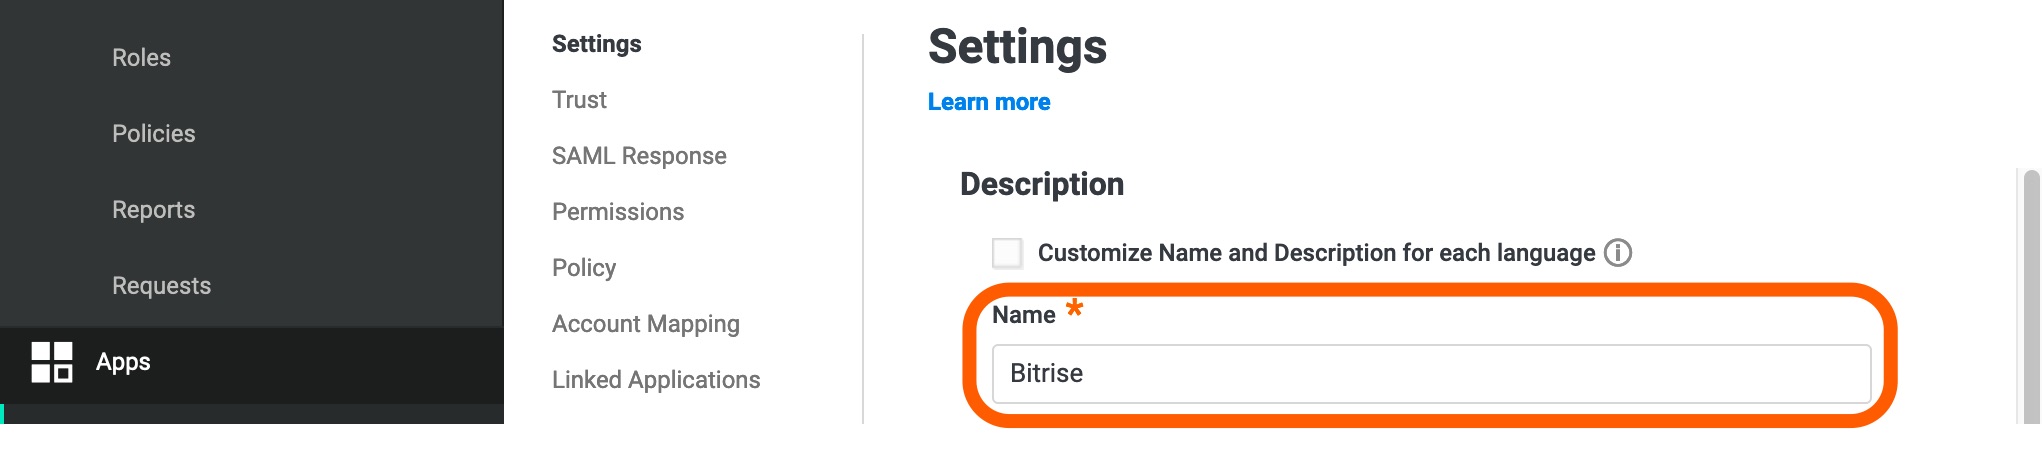
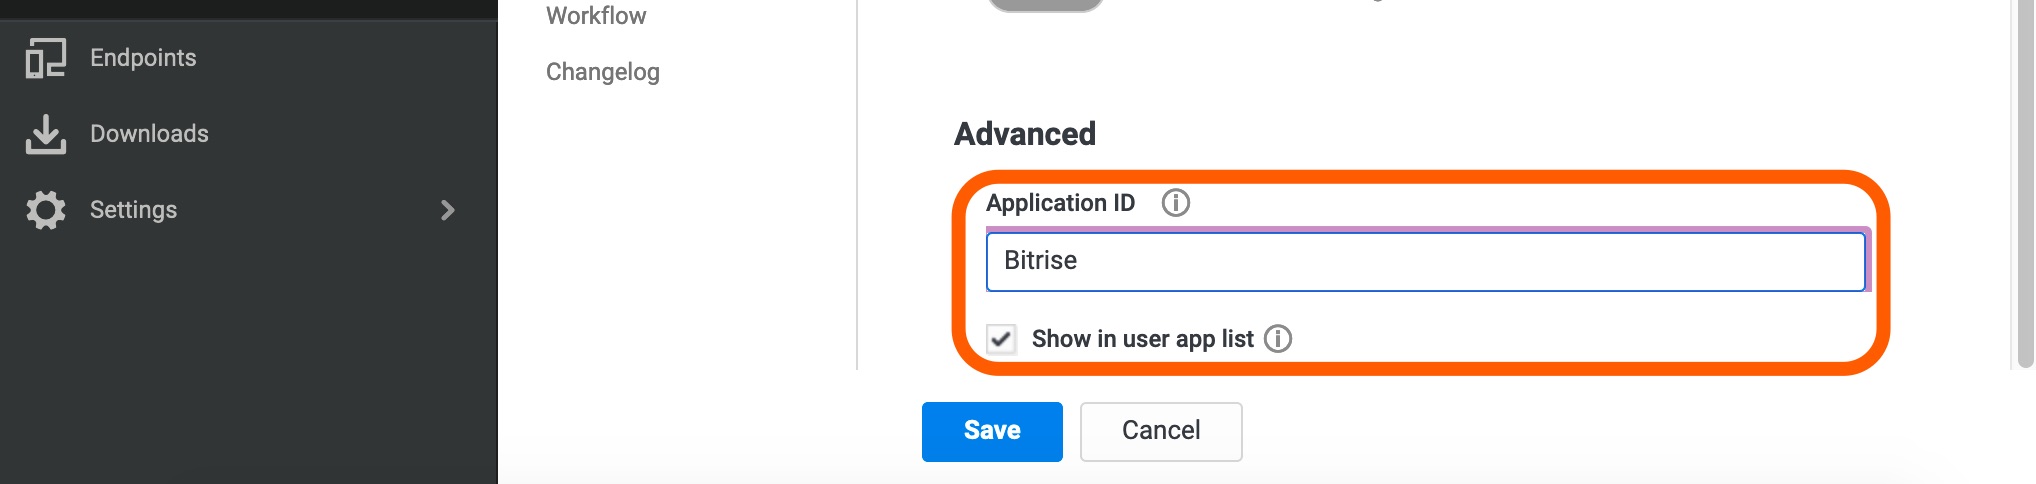
SettingsページのNameフィールドとApplication IDフィールドにBitriseを追加し、Saveをクリックします。
-
左側のメニューバーでTrustをクリックし、Identity Provider Configurationの下にあるManual configurationを選択します。
-
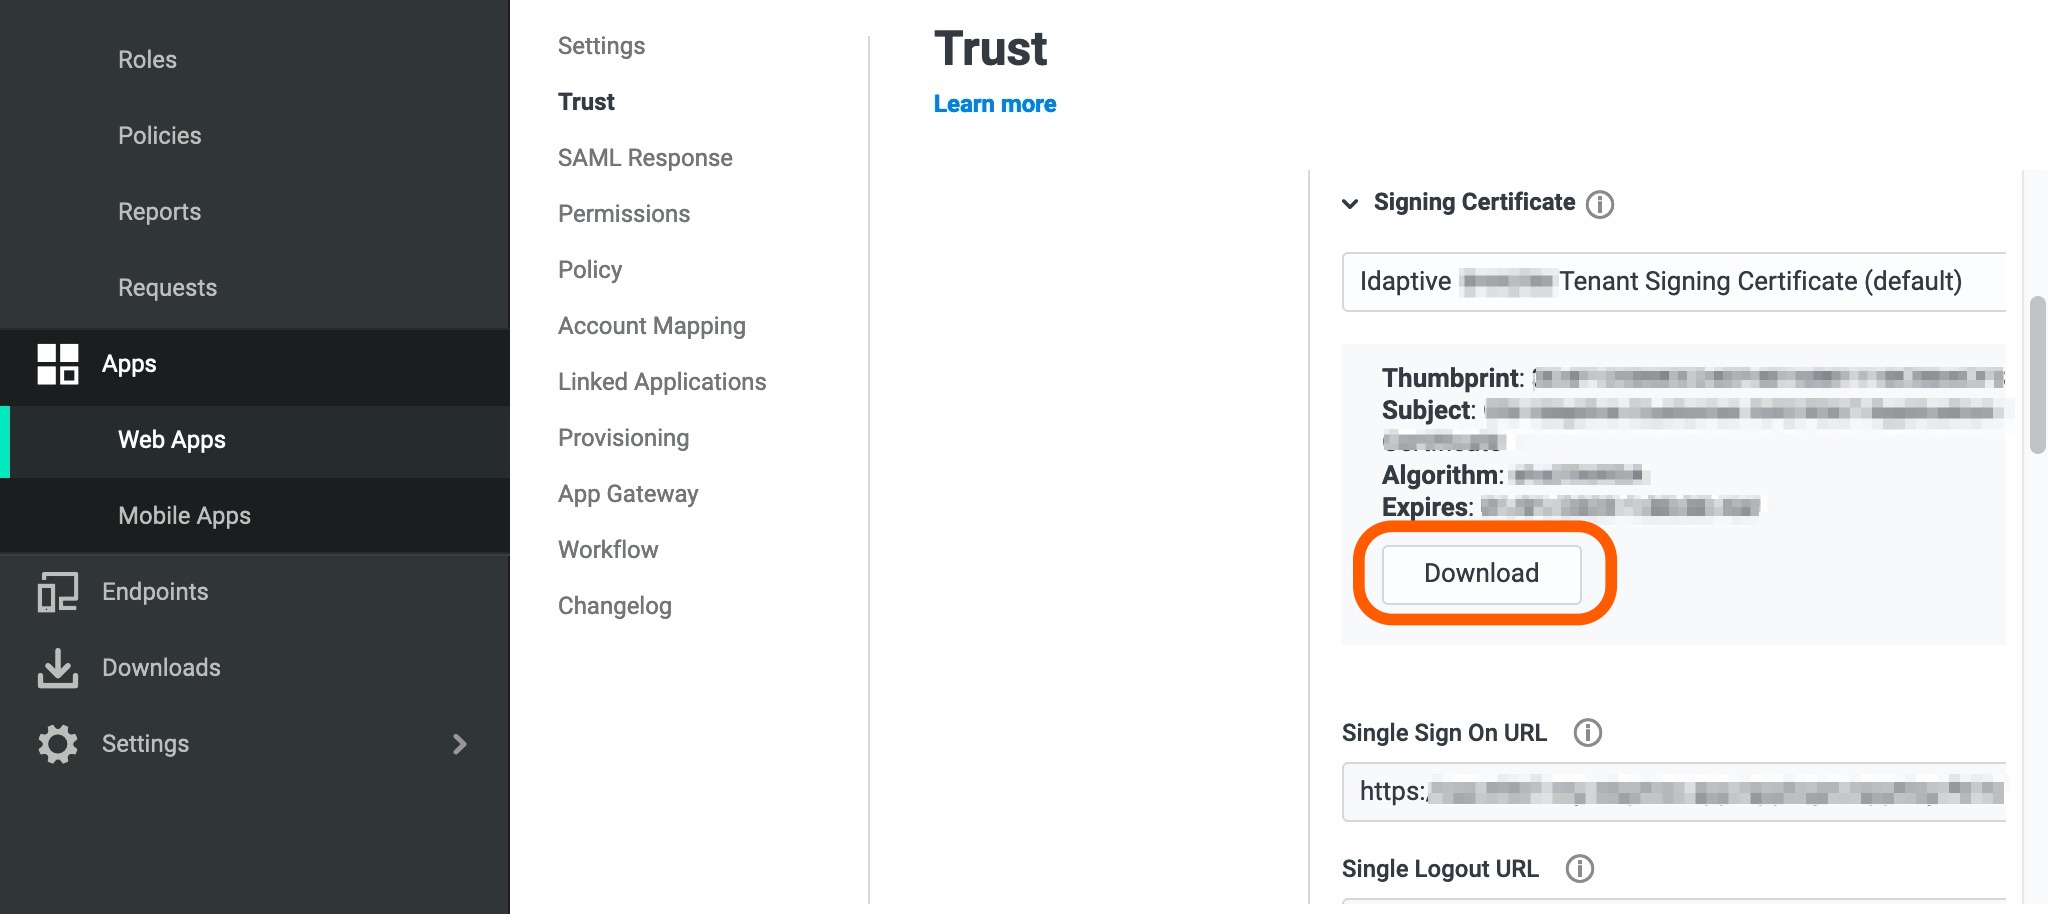
Signing Certificateドロップダウンをクリックして証明書をダウンロードします。証明書の全内容をコピーできるように、テキストエディタで開きます。ファイルをアップロードすることもできます。
-
BitriseのEnable Single Sign-OnページにあるSAML SSO provider certificateテキストボックスに内容を貼り付けるか、ファイル自体をアップロードします。
-
IdaptiveのTrustページからSingle Sign On URLをコピーします。それをBitriseのSingle sign-onページにあるSSO URLフィールドに貼り付けます。
-
BitriseのSingle Sign-On pageで、Assertion Consumer Service URL (ACS URL) URLをコピーし、Configure SSOをクリックします。
-
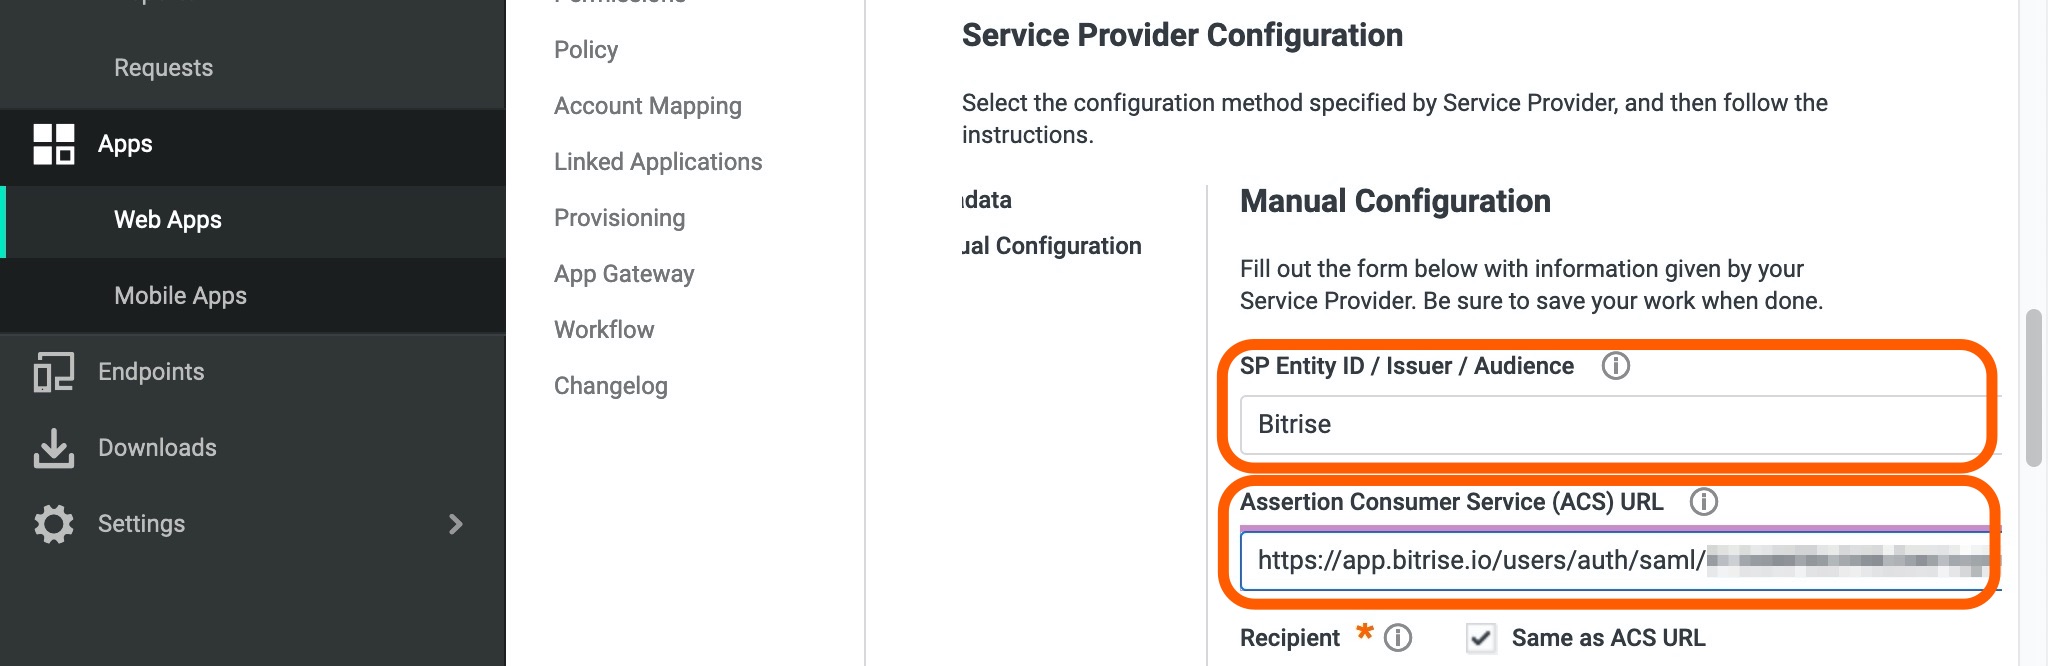
それではIdaptiveに戻りましょう。Service Provider Configurationの下でManual Configurationをクリックします。SP Entity ID / Issuer / AudienceにBitriseをTypeし、BitriseのAssertion Consumer Service URL (ACS URL)をIdaptiveのAssertion Consumer Service (ACS) URLに貼り付けます。
-
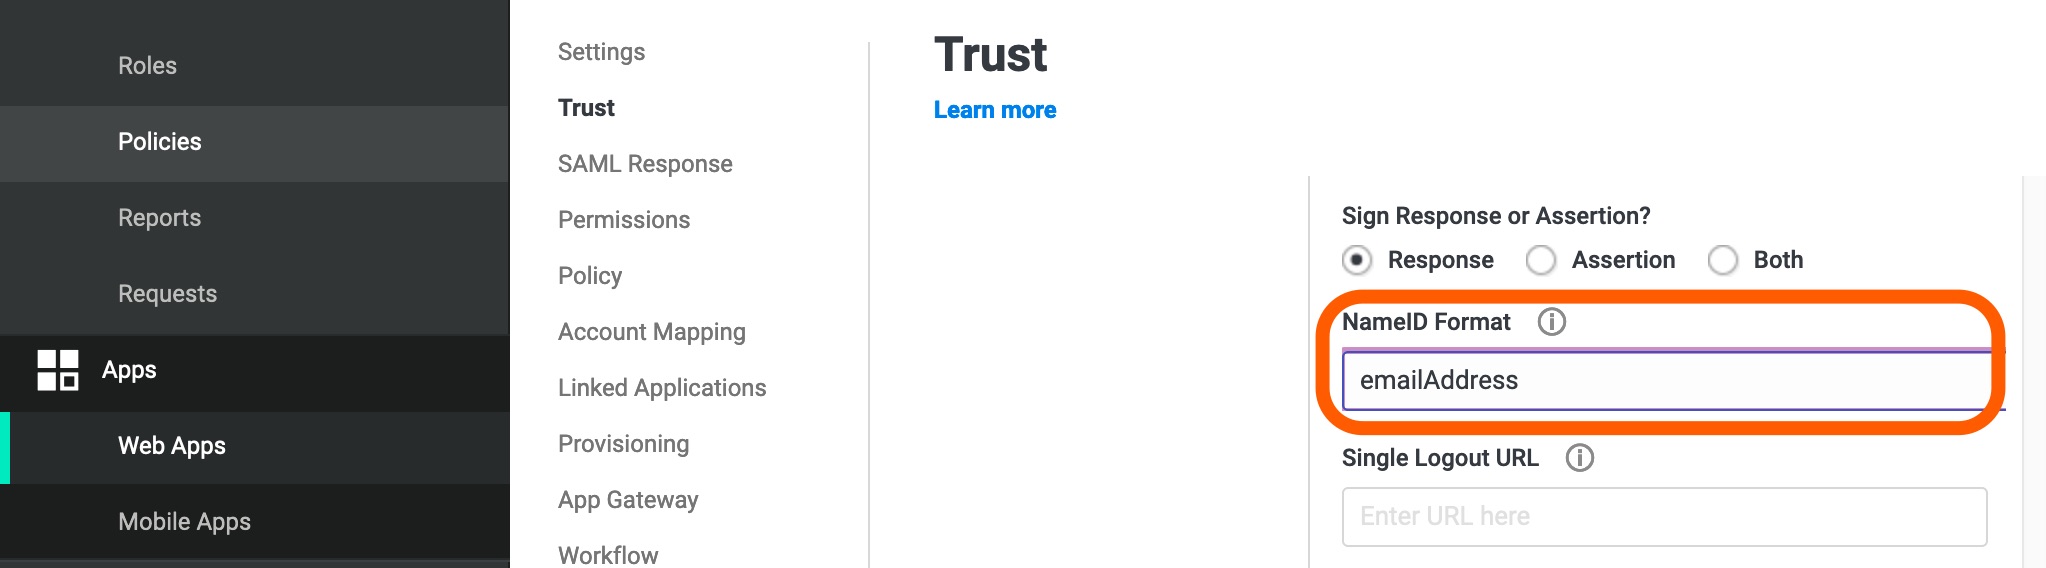
NameID Formatまでスクロールし、emailAddressを選択します。Saveをクリックします。
-
Permissionsに移動し、Addボタンをクリックします。Select User, Group, or Roleのポップアップで、SAMLアプリに追加したいユーザー名を入力します。それを選択してAddを押します。変更を保存します。これにより、Bitrise SAMLアプリのステータスがDeployedに変わります。

これで、Bitrise上でIdaptiveをSAML SSOプロバイダーとして使用する準備が整いました。